
从采集、回放到损伤:X-Spider如何打通网络仿真测试的完整闭环
做过分布式系统、实时音视频、金融交易系统开发的人,大概率都遇到过这样的场景:本地环境一切正常,测试环境也跑通了,一上生产就各种超时、丢包、卡顿。运维排查半天,最后发现是跨机房延迟波动、某段链路拥塞、或者一次短暂的网络抖动引发的连锁反应。
问题是:在实验室里,你很难复现这些"偶发但致命"的网络故障。
你可以用 tc、netem 之类的工具加一点延迟,但端口数不够、损伤类型不全、场景切换不灵活,更别说同时对十几条链路施加不同的损伤条件。要真实模拟跨数据中心、跨可用区的复杂网络拓扑,单靠软件工具远远不够。
这就是网络损伤仿真仪表存在的意义。而 X-Spider 网络流量处理设备,要解决的正是这个问题——尤其是它的多端口损伤能力。
网络状态仿真(Network Emulation)的核心思路很直接:在部署前,在实验室中复制异常网络模型,测试各种网络损伤对应用和系统的实际影响。
它不是简单的"加延迟",而是要在受控、可复现的环境里,精确还原现场网络的各种"坏"——延迟、丢包、抖动、乱序、拥塞、中断——以及这些故障组合在一起时,你的系统能不能扛住。
主要价值体现在四个方面:
-
可控可复现:为测试不同网络状态提供精确、可重复的环境,不再靠"碰运气"抓故障
-
前置发现问题:让开发和测试人员在上线前就能验证应用在恶劣网络下的表现
-
精确再现现场:把生产环境的真实网络条件搬进实验室,复现线上故障
-
量化用户体验:在不同网络损伤模型下,直观看到最终用户的体验差异
但这里有一个经常被忽略的关键点:真实的复杂网络,从来不是单链路的。一个分布式系统,可能同时涉及到十几条、几十条跨区域链路,每条链路的延迟、丢包率、抖动特性都不一样。要真正模拟出"真实感",损伤仪表必须支持多端口、灵活拓扑、动态场景切换。
这正是 X-Spider 多端口损伤能力的核心价值所在。
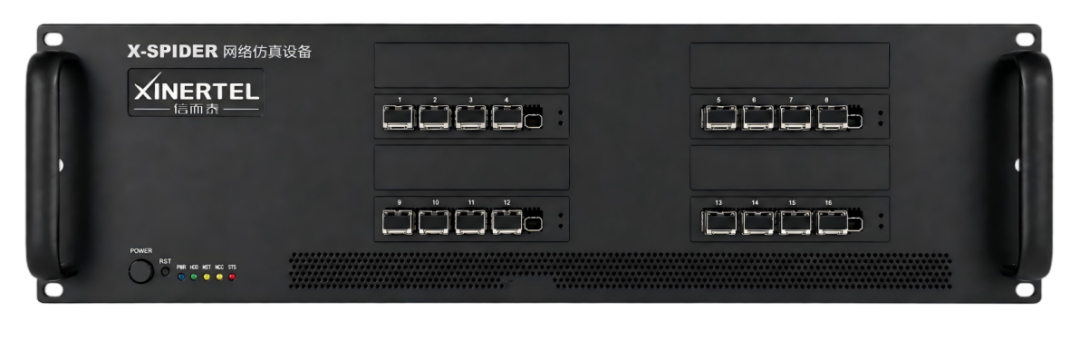
如果说普通网络损伤工具是"单车道仿真器",那 X-Spider 的多端口损伤能力就是"一整张网络地图"。它的核心设计思路是:用一台硬件设备,同时对多条链路施加不同类型、不同参数的网络损伤,并且随时动态切换场景。
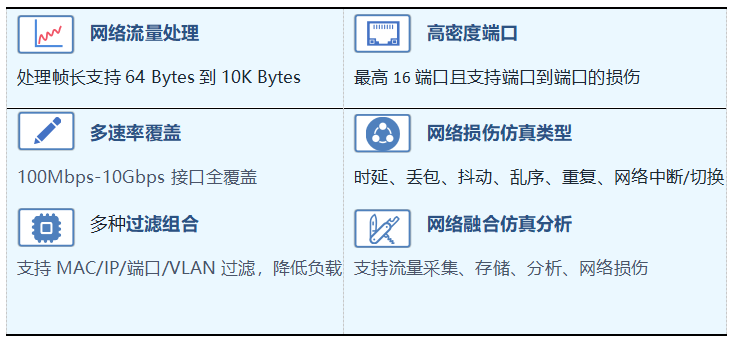
X-Spider支持多端口800G、400G、200G、100G及以下速率。X-Spider NT160单机支持16个万兆端口,同时兼容1G和100M 模式。这意味着你可以在一台设备上同时模拟十几条独立的网络链路,而不是像传统方案那样需要好几台设备堆叠。
更重要的是,每个端口都支持 100% 线速流量转发,在 64 字节最小帧长下依然线速无阻塞。这意味着损伤功能不会因为加了损伤规则就降速,测试环境和真实流量强度保持一致。
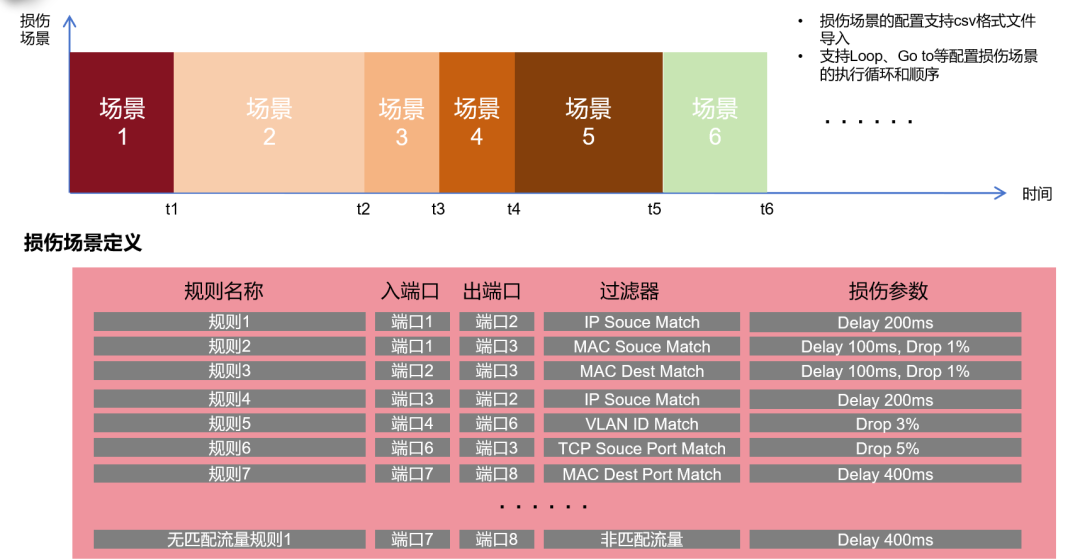
这是 X-Spider 多端口损伤最有辨识度的一点:你可以把任意一个入端口的流量,导向任意一个出端口,并在这条"虚拟链路"上独立配置损伤规则。
换句话说,你不需要按照固定的"输入→输出"配对来设计拓扑。16 个端口之间可以任意组合成虚拟链路,就像一个可随意重构的网络交换机矩阵。你想模拟什么样的拓扑,就搭什么样的拓扑——从星型、环型到全网状,都能在一台设备上定义。
同时支持双向损伤,来去两个方向的延迟、丢包可以独立设置,更贴近真实广域网的不对称特性。
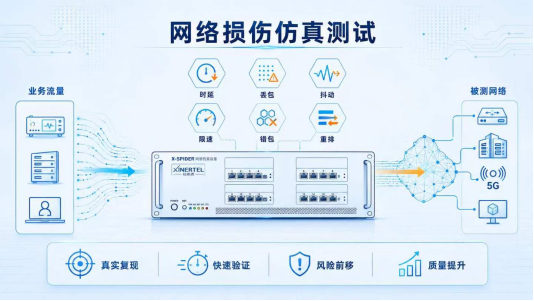
X-Spider 支持的损伤类型,不是"加个延迟、丢个包"这么简单,而是从多个维度模拟真实网络的劣化过程:
-
延迟损伤:固定延迟、均匀分布延迟、正态分布延迟、高斯分布延迟——四种分布模式,覆盖从恒定延迟到随机抖动的不同场景
-
丢包损伤:按包数丢(收到 X 个丢 Y 个)、按百分比丢、按持续时长丢——支持突发丢包和持续丢包两种模式
-
乱序损伤:随机乱序、周期性乱序——模拟跨链路路径差异导致的报文乱序
-
包重复损伤:随机重复、周期性重复——模拟重传设备或中间网络节点的重复包问题
-
网络中断/切换:整条链路瞬间中断或切换——模拟断网、链路切换、路由收敛等极端场景
延迟能力方面,线速条件下最大延迟支持 1 秒 @10G、10 秒 @1G;非线速模式下可达 30 秒。时间精度达到 10ns,这意味着你可以精确控制每一个数据包的延迟偏移,而不是粗粒度的"差不多就行"。
不是所有流量都需要加损伤。X-Spider 支持基于多层规则的过滤器,让你精确控制"哪些流量走哪条损伤规则":
-
IP 地址 / MAC 地址过滤
-
TCP / UDP 端口过滤
-
自定义标志位过滤
-
VLAN ID 过滤
每条端口最多支持 16 条损伤规则,每个损伤场景最多支持 32 条规则。你可以让"A 服务器到 B 服务器的 80 端口流量"走高延迟链路,同时让"备份流量"走完全无损伤的直通路径——在同一个端口上,不同流量走不同的损伤策略。
X-Spider 把损伤规则组织成"损伤场景"。一台设备支持 16 个独立损伤场景,每个场景就是一组完整的损伤配置集合。
关键能力在于基于时间的动态场景切换:你可以设定在什么时间点、从哪个场景切换到哪个场景,模拟"网络在某一时刻突然恶化"或"延迟逐渐升高"的过程。场景配置支持 CSV 文件导入导出,也支持通过 Restful API远程调用——这意味着你可以把网络损伤仿真直接集成到自动化测试流水线里,跟 CI/CD 流程跑在一起。
场景还支持 Loop(循环执行)和 Go to(跳转执行)等控制逻辑,方便你编写复杂的、反复循环的故障注入测试脚本。
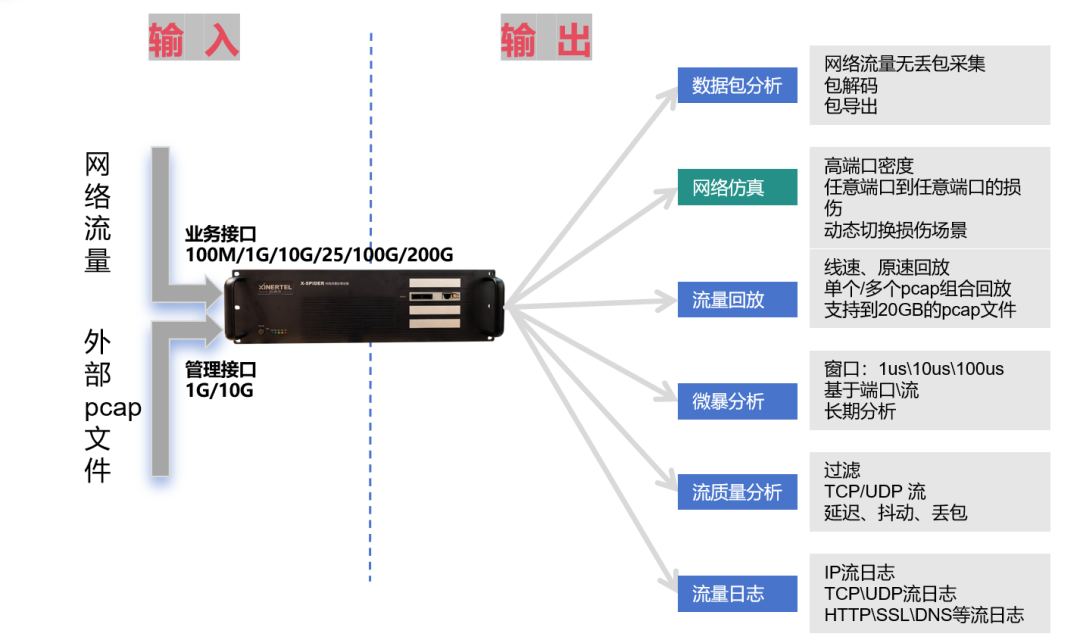
多端口损伤是 X-Spider 的核心竞争力,但它不是一台只能"加故障"的专用设备。在同一个硬件平台上,X-Spider 还集成了高速流量采集和网络流量回放能力。这三件事放在一起,形成了一个完整的"采集—仿真—回放"测试闭环。
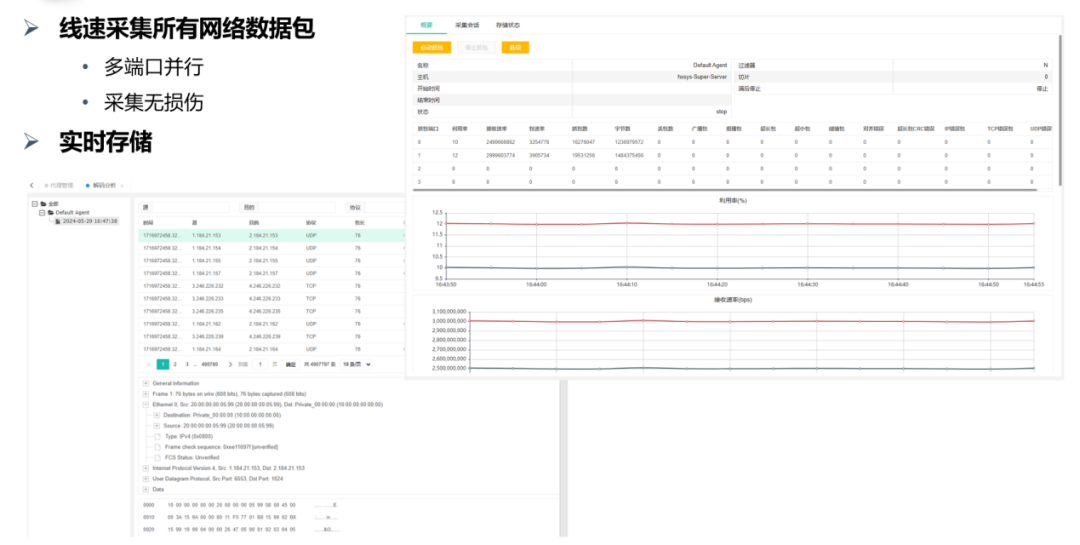
X-Spider 支持 多端口并行线速采集,把网络上的所有数据包完整、无损伤地抓下来,实时存储。时间戳分辨率达到 1ns——这对需要精确分析时延、时序问题的场景非常关键。
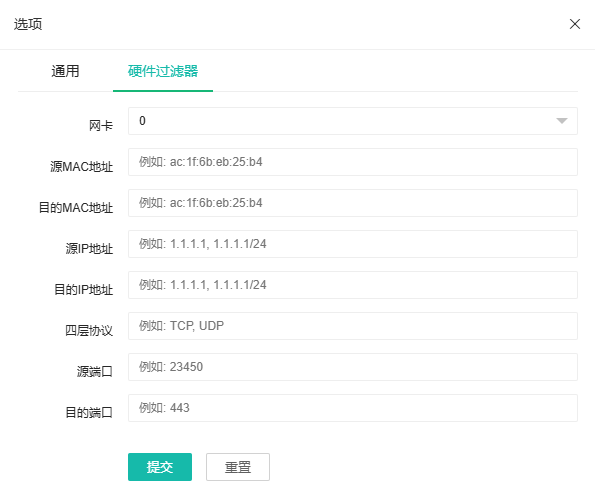
和普通抓包工具不同的是,X-Spider 支持硬件过滤器配置:你可以提前定义好过滤规则,只采集你需要的流量。这样做有三个实际好处:
-
减少数据处理量,提高采集效率
-
减少存储占用空间,不用存一堆没用的包
-
从海量数据里快速定位目标报文,支持快速流量检索
换句话说,它不是"先全抓下来再慢慢筛",而是"边抓边筛",从源头就把无关流量过滤掉。
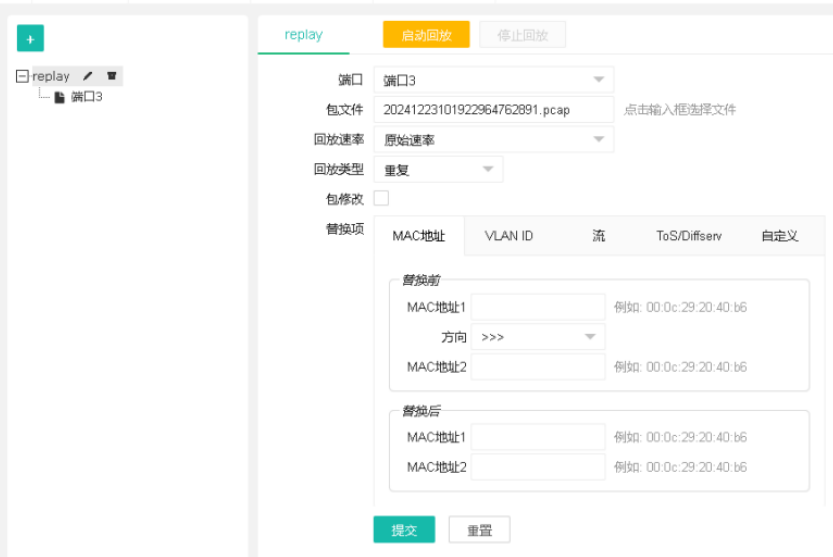
有了采集下来的 PCAP 文件,下一步自然就是回放。X-Spider 的流量回放能力主要面向实验室测试场景:
-
原速回放 + 线速回放:两种模式,按需选择——原速回放就是按原始录制速率播放,线速回放则把流量推到最大速率,测试设备在高压下的表现
-
大文件回放:支持数十 GB 级别的 PCAP 文件回放,不用拆分
-
回放流量修改:回放时可以修改 MAC 地址、VLAN ID、IP 地址、TCP/UDP 端口,甚至自定义字段——这意味着你可以把在 A 环境录的流量,改一改地址和端口,直接放到 B 环境里用,不用重新录
回放功能的典型用途包括:
-
在实验室里搭建与生产环境一致的流量模型,测试网络设备在特定流量下的表现
-
把包含恶意流量的 PCAP 回放给安全设备,测试检测和防御能力
-
重现历史故障现场,帮开发人员调试和复现问题——不用再"等线上再出一次"
-
生成高负载压力流量,验证设备在极端情况下的处理能力
采集和回放配合多端口损伤一起用,工作流就完整了:先在生产环境把真实流量录下来 → 拿回实验室回放 → 同时施加各种网络损伤 → 观察被测系统在"真实流量 + 真实故障"下的表现。这比单纯用人工生成流量加损伤,要贴近真实得多。
除了上面重点讲的多端口损伤、采集和回放,X-Spider 还是一个多功能的网络流量处理平台,还包含以下能力:
X-Spider 可以对采集到的流量进行应用层特征提取,生成丰富的流量日志。支持 TCP、UDP、HTTP、DNS、FTP、SSL/TLS 等常见协议的关键字段提取。日志输出方式多样,支持 Flume、Syslog、HDFS、NFS Gateway 等多种对接方式,方便接入现有的大数据平台或 SIEM 系统。
这类日志的典型用途包括:网络基础设施运行质量可视化、恶意攻击行为挖掘、用户体验分析、以及纳秒级精度的交易时延测量——特别适合金融行业需要精确到微秒的交易时延监控场景。
X-Spider 支持两种方式录制网络状态:一种是分布式部署主动监测端点,主动测量各节点之间的网络关键指标(延迟、丢包率、抖动、乱序);另一种是通过被动分析采集到的流量,计算节点间的网络指标。两种方式的结果都以 CSV 格式输出,可编辑——录完的网络状态,还可以直接导入损伤功能,变成可回放的仿真场景。
基于纳秒级时间戳能力,X-Spider 可以做微秒级的流量速率分析,观察流量在短时间尺度上的波动情况,定位突发流量、流量整形、拥塞控制等细粒度问题。
网络损伤仿真这件事,看起来是"加延迟、丢个包"这么简单,但真正要在实验室里真实、可控、可复现地模拟出复杂网络的各种故障,对设备的端口密度、损伤粒度、拓扑灵活性和场景自动化能力都有很高要求。
X-Spider NT160 的定位很明确:用一台硬件设备,把多端口损伤、流量采集、流量回放和日志分析整合在一起。16 个万兆端口、任意端口到任意端口的灵活拓扑、十几种损伤类型、细粒度规则过滤、动态场景切换和 Restful API——这些能力组合在一起,解决的是"怎么在实验室里把真实网络的坏完整复刻出来"这个核心问题。
对于做分布式系统、实时音视频、金融交易、云原生架构的团队来说,这种能力不是"锦上添花",而是把线上故障测试从"碰运气"变成"可工程化"的关键工具。
了解更多 X-Spider 产品详情,欢迎联系我们获取完整技术白皮书和测试方案。
撰稿:闫大山
排版:营销部
如您需要了解更多资讯,欢迎来电垂询
产品咨询热线:010-82349338